Karşılaşılan sorunlar
Kurulumcu firmalara verilmek zorunda kalınan cihaz şifreleri, sonradan geri alınamayan yetkiler, port taramasıyla keşfedilebilen NVR’lar, güvenlik duvarının dışında kalan sunucular, basit DDoS ile felç olan hatlar, uzaktan devre dışı bırakılabilen şube kameraları, merkezi log olmadığı için olay sonrası inceleme yapılamaması, güncel tutulamayan envanter ve hattın amaç dışı kullanımının fark edilmemesi. Bunların ortak sebebi cihazların tek tek, yerel arayüzden ve kalıcı şifrelerle yönetilmesidir.
OBIFI ile nasıl çözülüyor
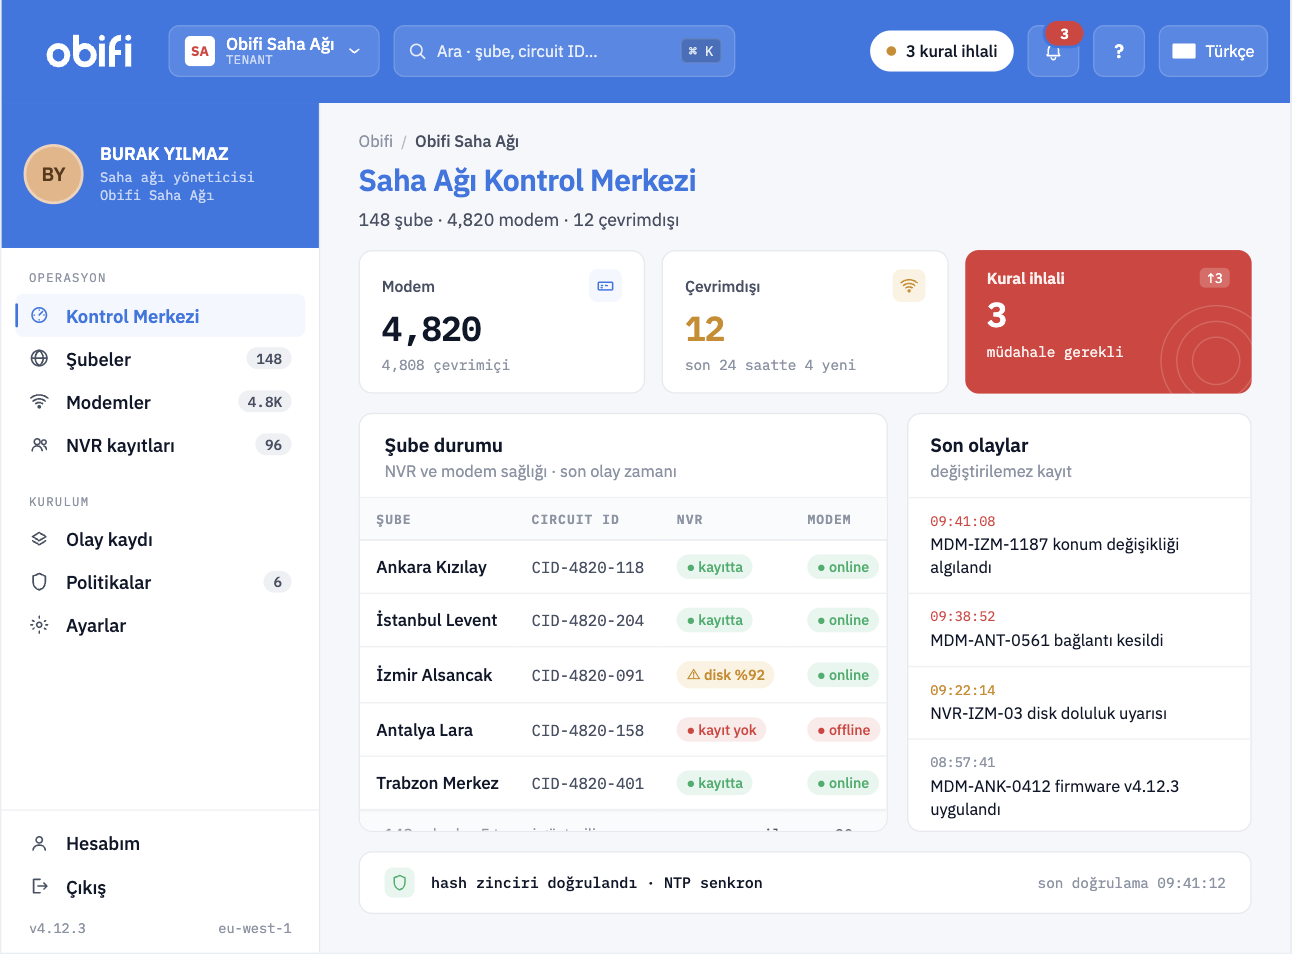
Yönetim merkeze alınır; cihazlar OpenWrt tabanlı OBIFI firmware’iyle çalışır, arayüzleri kilitlenir, sahada serbest erişim kalmaz. Varsayılan şifreler ilk gün topluca değiştirilir. Kurulum, değişim ve arıza müdahalesi onay akışıyla yürür; teknisyen geçici token’la işini yapar. Her cihaz DHCP Option 82 ile devre, port ve VLAN bazında kimliklendirilir, statik IP kalkar. Her modem yalnızca tanımlı hedeflere erişir; ihlal anında alarm üretilir. Tüm işlemler değiştirilemez logda toplanır, NTP zaman damgasıyla ve hash doğrulamasıyla saklanır. Arızalar mevcut CRM’e otomatik düşer, NVR/alarm e-postaları ayrıştırılıp olaya dönüşür. Modemin fiziksel yer değiştirmesi baz istasyonu verisiyle yakalanır.
Kurulum modeli
On-premise, internete kapalı ortamda, aktif-aktif HA ile kurulur. Kabul öncesi belirlenen şubelerde pilot doğrulama yapılır. Yönetici ve son kullanıcı eğitimi, Türkçe kurulum ve kullanım kılavuzları teslimatın parçasıdır. Yazılım kaynaklı kritik arızalar için 7/24 çağrı kabul ve tanımlı müdahale süresi ile bakım hizmeti sunulur; güvenlik açığı bildirimleri için yama süreçleri ve giderim süreleri sözleşmede yazılı olarak verilir.
Kimler için
Şube ağı yaygın kamu kurumları, bankalar ve perakende zincirleri, güvenlik operasyon merkezleri, alarm izleme merkezleri, kritik altyapı işletmecileri.