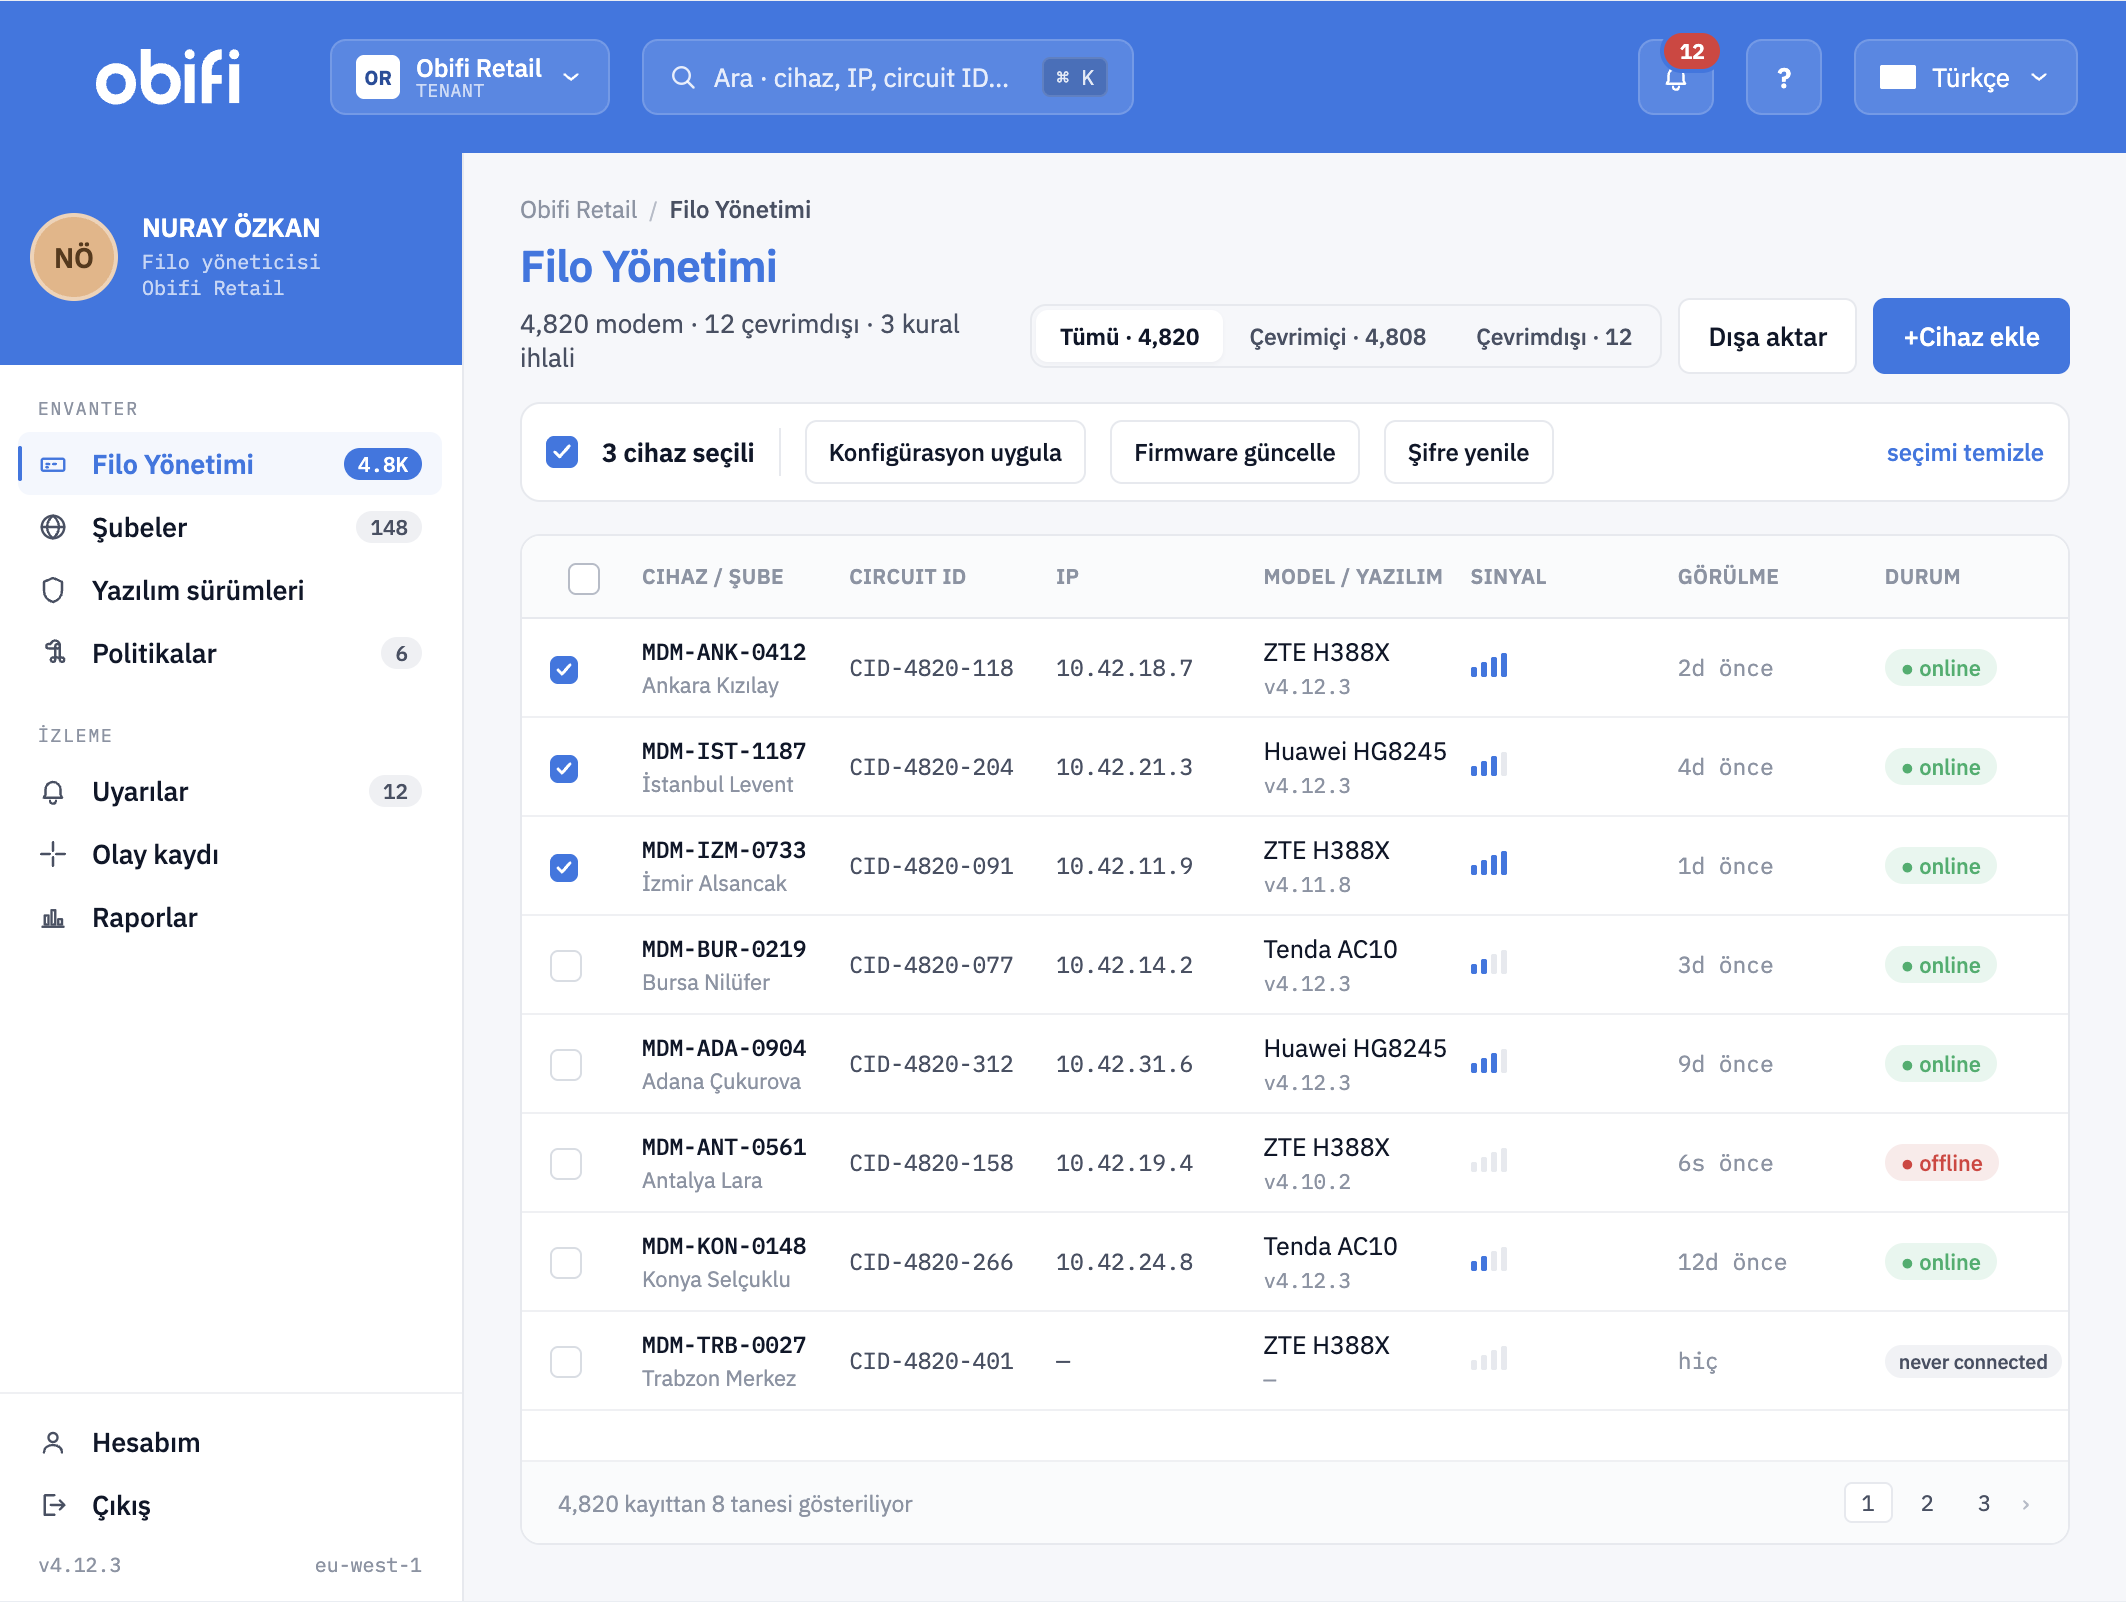
Gerçek zamanlı izleme ve görünürlük
Her modem ve router’ın çevrimiçi/çevrimdışı durumu, sinyal ve bağlantı kalitesi, temel güvenlik durumu panelde anlık görünür. Cihazlara uzaktan ping ve erişilebilirlik testi yapılabilir, cihazın kendi üzerinde güvenlik kontrolü (self-test) tetiklenebilir. Uptime bilgisi cihaz bazında tutulur; günlük ve aylık çalışma süreleri karşılaştırmalı raporlanır, sık kesinti yaşayan şubeler kendiliğinden öne çıkar.
DHCP Option 82 ile cihaz kimliklendirme
Cihaz kimliği MAC adresine ya da statik IP’ye değil, bağlantı noktasına bağlanır. Uç cihazlar DHCP isteğiyle birlikte Circuit ID, Remote ID, seri numarası, VLAN ID, fiziksel port ve varsa SSID bilgisini Option 82 alanlarında iletir; IP ataması merkezi sunucu tarafından VLAN, Option 82 verisi, cihaz profili ve kullanım senaryosuna göre dinamik yapılır. Statik IP kullanımı kapatılabilir. Circuit ID ve Remote ID alanlarının formatı kurumun kendi adlandırma düzenine göre özelleştirilir.
Bu yaklaşımın gerekçesini ayrıntılı anlattığımız yazı: DHCP Option 82 ile saha cihazlarını kimliklendirme.
Toplu konfigürasyon ve firmware yönetimi
Bir konfigürasyon şablonu seçili cihaz grubuna ya da filonun tamamına tek işlemle uygulanır. Her değişiklik versiyonlanır; bir şablon beklenmeyen sonuç verdiğinde önceki sürüme geri dönülür (rollback). Firmware güncellemeleri bütünlük doğrulaması yapılarak tek adımda dağıtılır; zorunlu asgari sürüm politikası tanımlanabilir, güncelleme başarısızlıkları cihaz bazında raporlanır ve hangi cihazın politikaya uymadığı listelenir.
Şifre yönetimi ve geçici erişim
Uç cihazlardaki varsayılan kullanıcı adı/şifre çiftleri panelden merkezi olarak değiştirilir; karmaşıklık ve periyodik yenileme kuralları filo geneline uygulanır. Cihazların web, telnet ve SSH yönetim arayüzleri yalnızca merkezi sistem üzerinden erişilebilir olacak şekilde kısıtlanabilir. Saha teknisyeni ya da kurulumcu firma cihaz şifresini hiç görmez; ihtiyaç duyduğunda zaman sınırlı, tek kullanımlık bir erişim token’ı alır, işi bitince erişim kendiliğinden düşer.
Bu konunun arka planı için: Saha modemlerinde varsayılan şifre riski.
Rol bazlı erişim (RBAC) ve süreli hesaplar
Yönetici, operatör ve kurulumcu rolleri hazır gelir; kurum personeli, taşeron firma ve saha teknisyeni gibi gruplar için farklı yetki seviyeleri tanımlanır. Kullanıcı hesapları belirli bir tarihe kadar geçerli olacak şekilde açılabilir. Giriş, konfigürasyon değişikliği ve yetki değişikliği dahil her kullanıcı işlemi kimin ne zaman ne yaptığı görülecek şekilde loglanır.
Merkezi ve değiştirilemez log
DHCP istekleri, IP atamaları, kullanıcı işlemleri, konfigürasyon değişiklikleri ve firmware güncellemeleri tek bir log modülünde toplanır. Kayıtlar olay bazlı aranır, filtrelenir ve raporlanır; saklama süresi kurum politikasına göre belirlenir (12 ay ve üzeri). Loglar yazıldıktan sonra değiştirilemez (immutable) tutulur, bütünlükleri hash zinciriyle doğrulanır, zaman damgaları NTP ile senkronize edilir. Harici bir log sunucusuna (SIEM, syslog) kopyalama desteklenir; olay sonrası inceleme için ihtiyaç duyulan zincir eksiksiz kalır.
Arıza takibi ve CRM entegrasyonu
Bağlantı kopması, cihaz arızası ve anormal durumlar anlık tespit edilir; bildirim e-posta, SMS ya da panel uyarısı olarak gider. Arıza kayıtları API üzerinden kurumun mevcut arıza/envanter (CRM) sistemine otomatik aktarılabilir. NVR ve alarm panellerinden gelen uyarı e-postaları, kapalı ağ içinde konumlanan bir mail servisi üzerinden alınıp yapısal veriye çevrilir (parsing) ve CRM’e olay olarak düşürülür. Cihaz değişimi ve arıza müdahalesi onay akışına bağlanır; saha ekiplerine kalıcı yetki verilmez.
Konum takibi ve hareket alarmı
GSM operatörünün sağladığı yaklaşık konum ve baz istasyonu bilgisiyle modemler harita üzerinde görüntülenir. Sabit konumda olması beklenen bir cihaz yer değiştirdiğinde sistem otomatik alarm üretir; sökülüp başka yere takılan ya da çalınan modem ilk bağlantısında fark edilir.
Erişim kuralları ve ağ segmentasyonu
Hangi cihazın hangi VLAN, IP ya da hedefe erişebileceği kural olarak tanımlanır; her modem yalnızca yetkilendirildiği hedeflerle konuşur. Hattın amaç dışı kullanımı (yetkisiz internet erişimi, tanımsız hedeflere trafik) tespit edilip raporlanır, kural ihlalinde anlık alarm üretilir. Port tarama araçlarıyla cihaz ve NVR keşfini zorlaştırmak için gereksiz servisler kapatılır, port gizleme ve erişim beyaz listesi uygulanır. Temel DDoS ve anomali trafiği tespiti dahili olarak yapılır ya da üçüncü parti güvenlik sistemlerine devredilir.
Envanter, kullanım istatistikleri ve yedekleme
MAC adresi, seri numarası, model, donanım revizyonu, firmware sürümü ve son görülme zamanı otomatik keşfedilip envanterde tutulur; elle liste tutmaya gerek kalmaz. İndirilen/yüklenen veri ve kota tüketimi cihaz bazında izlenir; trafik video, alarm ve yönetim trafiği olarak sınıflandırılıp analiz edilir. Cihaz konfigürasyonları ve sistem veritabanı periyodik olarak yedeklenir; felaket kurtarma senaryoları desteklenir.
Ölçek, erişilebilirlik ve kurulum
Tek kurulum 50.000 cihaza kadar ölçeklenir. Aktif-aktif yüksek erişilebilirlik (HA) mimarisiyle merkez tarafında tek nokta arızası bırakılmaz. Kurulum kurumun kendi veri merkezinde, internete kapalı ya da sınırlı dışa erişimli ortamda yapılır. Arayüz ve dokümantasyon Türkçedir. Uç cihazlara SMS ya da benzeri bant dışı kanaldan komut gönderilebilir; veri hattı düştüğünde bile cihaza ulaşılır. Çoklu üretici desteği vardır; farklı marka ve modeller aynı panele dahil edilir. Üretici firmware’inin kısıtları (feature lock) yönetim için yetersiz kaldığında cihaza OBIFI’nin OpenWrt tabanlı firmware’i yüklenir; böylece markadan bağımsız aynı yetenek seti, aynı Option 82 davranışı ve aynı ajan tüm filoda çalışır.